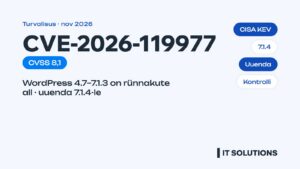
Кратко: Уязвимость ядра WordPress CVE-2026-119977 (CVSS 8,1) уже используется в атаках: 3 ноября 2026 года американское агентство кибербезопасности CISA внесло её в список активно эксплуатируемых. Уязвимы версии 4.7–7.1.3, исправление – WordPress 7.1.4. Обновитесь немедленно и проверьте учётные записи администраторов.
Обновление безопасности WordPress 7.1.4 от 28 октября закрыло 22 уязвимости. Одна из них, CVE-2026-119977, уже не теоретическая угроза: злоумышленники массово ищут уязвимые сайты. 3 ноября американское агентство CISA добавило её в каталог KEV (Known Exploited Vulnerabilities), куда попадают только реально используемые в атаках уязвимости.
Что такое CVE-2026-119977?
- Тип: состояние гонки (TOCTOU) в процессе обновления ядра WordPress.
- Опасность: CVSS 8,1, высокая.
- Уязвимые версии: WordPress с 4.7.0 по 7.1.3.
- Исправление: WordPress 7.1.4 (28.10.2026) и исправленные версии старых веток (от 7.0.8 до 4.7.39).
- Обнаружил: исследователь Picus Security Умут Байрам.
Как работает атака?
При обновлении ядра WordPress временно распаковывает новую версию в папку wp-content/upgrade. На многих серверах эта папка доступна из интернета. Злоумышленник, отправивший запрос в нужный момент, может добраться до временного установочного файла и выполнить на сервере свой PHP-код. Ни входа в систему, ни действий пользователя не требуется. Временная папка существует лишь несколько секунд, поэтому атакующие используют скрипты, которые опрашивают тысячи сайтов подряд.
Насколько масштабны атаки?
- За первые 21 час зафиксировано более 18 500 запросов к временным установочным файлам.
- По данным Wordfence, за сутки блокировалось от 12 600 до 63 000 попыток атак (разные источники и дни).
- Федеральные ведомства США обязаны устранить уязвимость до 6 ноября 2026 года.
О подтверждённых успешных взломах публично пока не сообщалось, но массовое сканирование показывает: необновлённые сайты – мишень.
Что сделать прямо сейчас?
- Обновите WordPress до 7.1.4 или до последней исправленной версии своей ветки. Версию видно в админке на странице «Обновления».
- Проверьте учётные записи администраторов. Если есть незнакомый пользователь, удалите его и смените все пароли.
- Проверьте целостность файлов ядра (например, командой
wp core verify-checksums) и поищите чужие PHP-файлы в папкеwp-content/upgrade. - Посмотрите логи сервера: запросы к адресам
wp-content/upgrade/…phpподозрительны. - Попросите хостинг или разработчика закрыть доступ к папке
wp-content/upgradeиз интернета, особенно если сайт нельзя обновить сразу.
Если нашли следы взлома, не удаляйте улики до анализа. Посмотрите нашу услугу лечение взломанного сайта на WordPress.
Почему это касается и компаний в Эстонии?
Атакующие не выбирают цели по странам – скрипты перебирают все найденные сайты на WordPress. Если ваш сайт работает на WordPress и не обновлялся на этой неделе, он в такой же опасности, как любой другой сайт в мире. Взломанный сайт может перенаправлять посетителей на мошеннические страницы, распространять вредоносный код и потерять доверие Google, а вместе с ним и позиции в SEO.
Как избежать таких ситуаций?
Обновления безопасности нужно ставить в течение дней, а не месяцев. Для этого разумно доверить сайт обслуживанию WordPress: мы следим за обновлениями, тестируем их с резервной копией и сразу устанавливаем исправления безопасности. Если нужны только обновления, посмотрите услугу обновление WordPress и плагинов. Недавняя уязвимость PHP2Shell показала, что не менее важна и версия PHP на сервере.
Часто задаваемые вопросы
Угрожает ли CVE-2026-119977 моему сайту на WordPress?
Да, если сайт работает на версии 4.7–7.1.3 и не обновлён. Безопасны 7.1.4 или последняя исправленная версия вашей ветки.
Защитят ли автоматические обновления?
Малые обновления безопасности по умолчанию ставятся автоматически, но на многих сайтах они отключены или не проходят. Проверьте версию вручную.
Что такое каталог CISA KEV?
Это список агентства кибербезопасности США с уязвимостями, которые реально используются в атаках. Попадание в него означает, что исправлять нужно немедленно.
Что делать, если сайт уже взломан?
При необходимости отключите сайт, сохраните копию улик, смените пароли и очистите сайт. Мы помогаем восстановить взломанный сайт на WordPress.
Хотите быть уверены, что сайт обновлён и защищён? Закажите бесплатный аудит сайта или напишите нам.